Mengapa SSH/VPN Sering Disconnect? Cara Mengatasinya
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
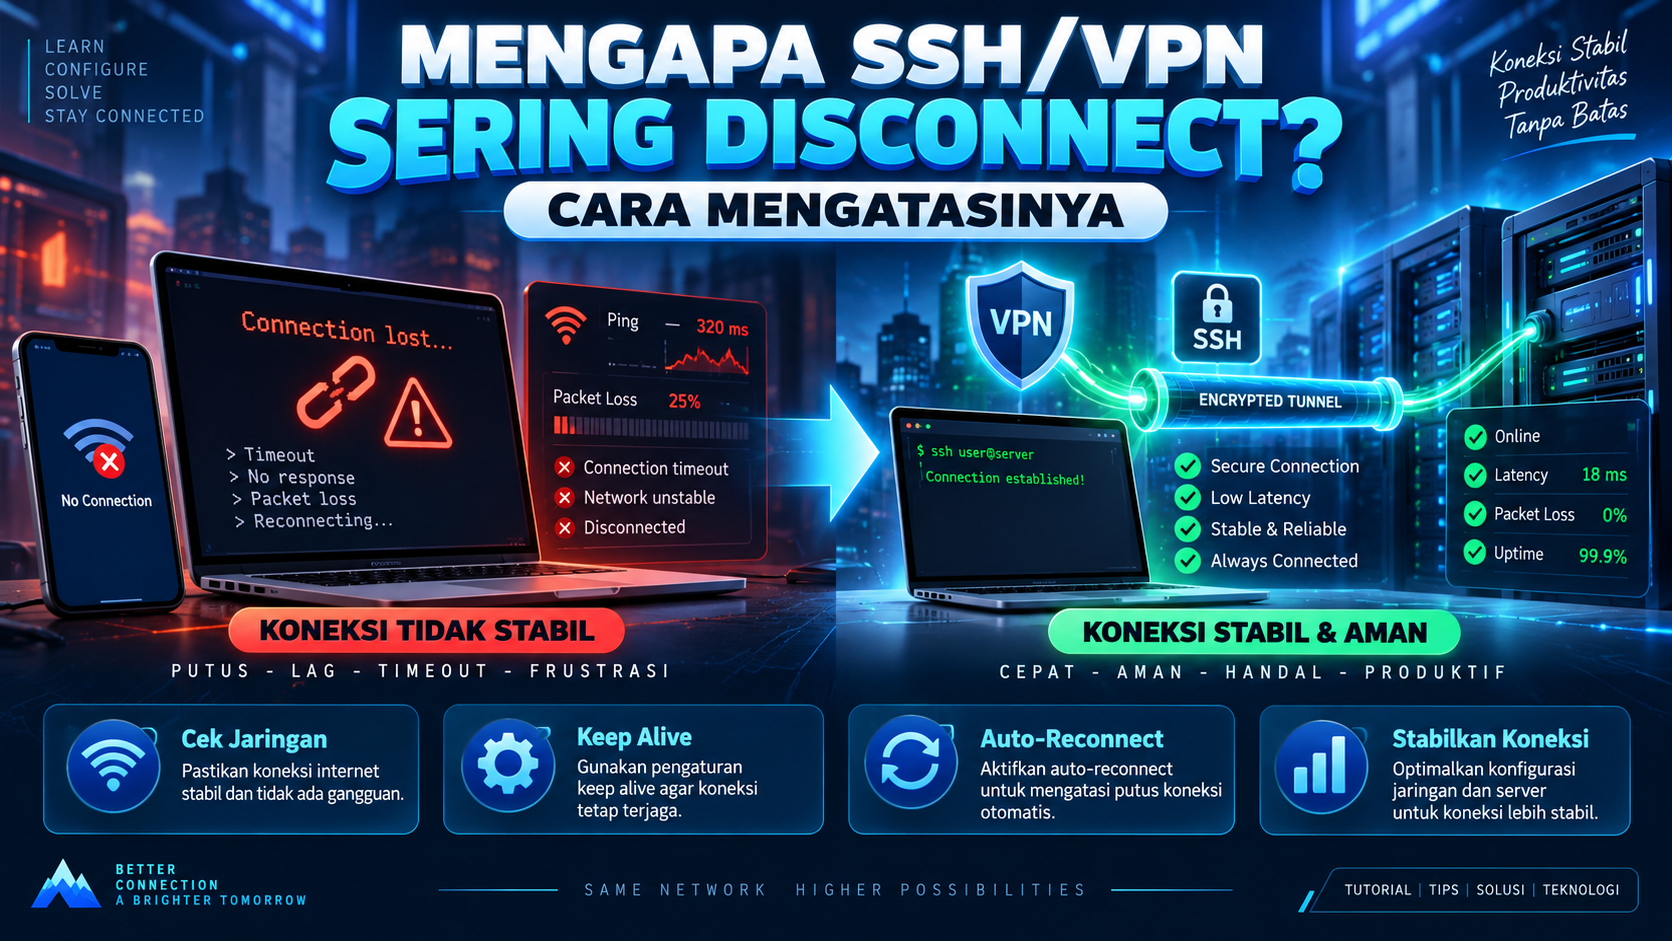
Koneksi SSH atau VPN yang sering terputus dapat disebabkan oleh berbagai faktor, mulai dari kualitas jaringan, konfigurasi client, kondisi server, hingga perubahan koneksi internet.
Untuk mengatasinya dengan tepat, sebaiknya identifikasi terlebih dahulu apakah masalah berasal dari perangkat, jaringan lokal, ISP, atau server yang digunakan.
Beberapa router, firewall, NAT, atau perangkat jaringan dapat menghapus sesi koneksi yang dianggap terlalu lama tidak mengirimkan traffic.
Kondisi ini sering disebut sebagai idle timeout. Akibatnya, tunnel dapat terputus meskipun koneksi internet secara umum masih berjalan.
Solusi:
Server dengan penggunaan CPU, RAM, bandwidth, atau jumlah koneksi yang tinggi dapat mengalami penurunan performa. Dalam kondisi tertentu, koneksi client dapat menjadi lambat, timeout, atau terputus.
Solusi:
Packet loss, sinyal seluler yang berubah-ubah, WiFi yang lemah, atau gangguan routing dapat menyebabkan tunnel kehilangan koneksi.
Solusi:
Alamat IP publik atau jalur koneksi dapat berubah ketika perangkat berpindah dari WiFi ke jaringan seluler, reconnect ke ISP, atau ketika NAT melakukan pembaruan sesi.
Beberapa protokol dapat menangani perubahan jaringan lebih baik daripada yang lain.
Solusi:
MTU atau Maximum Transmission Unit menentukan ukuran maksimum paket yang dapat dikirim tanpa fragmentasi pada suatu jalur jaringan.
Tunnel VPN menambahkan overhead tambahan sehingga MTU yang terlalu besar dapat menyebabkan packet loss, koneksi lambat, atau layanan tertentu gagal dimuat.
Solusi:
Router, CGNAT, atau firewall di sepanjang jalur koneksi dapat memiliki batas waktu sesi tertentu. Jika koneksi tidak menghasilkan traffic dalam periode tertentu, mapping NAT dapat dihapus.
Solusi:
Ketika kuota habis atau Fair Usage Policy diterapkan, kecepatan internet dapat turun secara signifikan. Hal ini tidak selalu memutus tunnel secara langsung, tetapi dapat menyebabkan timeout dan reconnect berulang.
Solusi:
Dalam beberapa kasus, tunnel sebenarnya masih aktif tetapi pengguna merasa koneksi terputus karena nama domain tidak dapat di-resolve.
Solusi:
Keep Alive mengirimkan traffic kecil secara berkala agar sesi koneksi tetap aktif dan membantu mendeteksi koneksi yang sudah tidak berfungsi.
Interval ideal bergantung pada aplikasi, protokol, NAT, dan kondisi jaringan. Interval sekitar 30 hingga 60 detik dapat digunakan sebagai titik awal untuk pengujian.
Pada OpenSSH client, keep-alive dapat dikonfigurasi menggunakan:
ServerAliveInterval 30
ServerAliveCountMax 3
Dengan konfigurasi tersebut, client akan melakukan pemeriksaan koneksi secara berkala dan memutus sesi jika server tidak merespons setelah beberapa kali percobaan.
Untuk client yang berada di belakang NAT, WireGuard menyediakan parameter PersistentKeepalive.
Contoh:
PersistentKeepalive = 25Parameter ini berguna untuk menjaga mapping NAT tetap aktif pada kondisi tertentu.
Auto-reconnect membantu aplikasi membangun ulang koneksi setelah terjadi gangguan jaringan.
Fitur ini berguna terutama pada perangkat mobile yang sering berpindah antara WiFi dan jaringan seluler.
Untuk menentukan sumber masalah, lakukan pemeriksaan secara bertahap.
Packet loss merupakan salah satu indikator penting untuk mengetahui kualitas jaringan.
Windows:
ping alamat-server -tLinux:
ping alamat-serverJika banyak paket mengalami timeout atau latency berubah sangat jauh dalam waktu singkat, kemungkinan terdapat masalah pada kualitas jaringan atau routing.
Jika ping ke server tidak stabil, traceroute dapat digunakan untuk melihat jalur yang dilewati traffic.
Windows:
tracert alamat-serverLinux:
traceroute alamat-serverHasil traceroute dapat membantu mengetahui apakah peningkatan latency terjadi pada jaringan lokal, ISP, transit network, atau mendekati lokasi server.
Pertimbangkan menggunakan server lain jika:
Jangan menentukan kualitas server hanya berdasarkan satu angka ping. Server dengan ping sedikit lebih tinggi tetapi packet loss rendah dan routing stabil sering memberikan pengalaman yang lebih baik daripada server dengan ping rendah tetapi koneksi tidak konsisten.
SSH atau VPN yang sering disconnect dapat disebabkan oleh idle timeout, packet loss, perubahan jaringan, NAT timeout, server overload, MTU yang tidak sesuai, atau kualitas koneksi internet.
Langkah awal yang paling efektif adalah memeriksa log, packet loss, latency, kondisi server, serta membandingkan koneksi melalui jaringan lain. Setelah penyebabnya diketahui, fitur seperti Keep Alive, PersistentKeepalive, dan Auto-Reconnect dapat dikonfigurasi sesuai kebutuhan.
SSH tunneling is a way to pass traffic through an encrypted SSH connection. In practice, users often rely on it to protect traffic between their device and a remote server, or to adapt how a connection moves through a network that applies filtering, proxying, or protocol restrictions.
OpenVPN is a VPN protocol that creates an encrypted tunnel between a client and a server. It is commonly used because it is flexible, widely supported, and can be configured for many different routing and authentication needs.
WireGuard is a lighter VPN protocol known for simpler configuration and strong performance. Many users prefer it when they want a cleaner setup with modern cryptography and lower overhead.
Different protocols use different fields. SSH pages may focus on ports and proxy values, while Xray-based pages often need host, path, TLS, and network type. A useful server page should explain those differences instead of showing the same generic content for every protocol.