Cara Mengatasi Internet Positif dan Pembatasan ISP di Indonesia
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
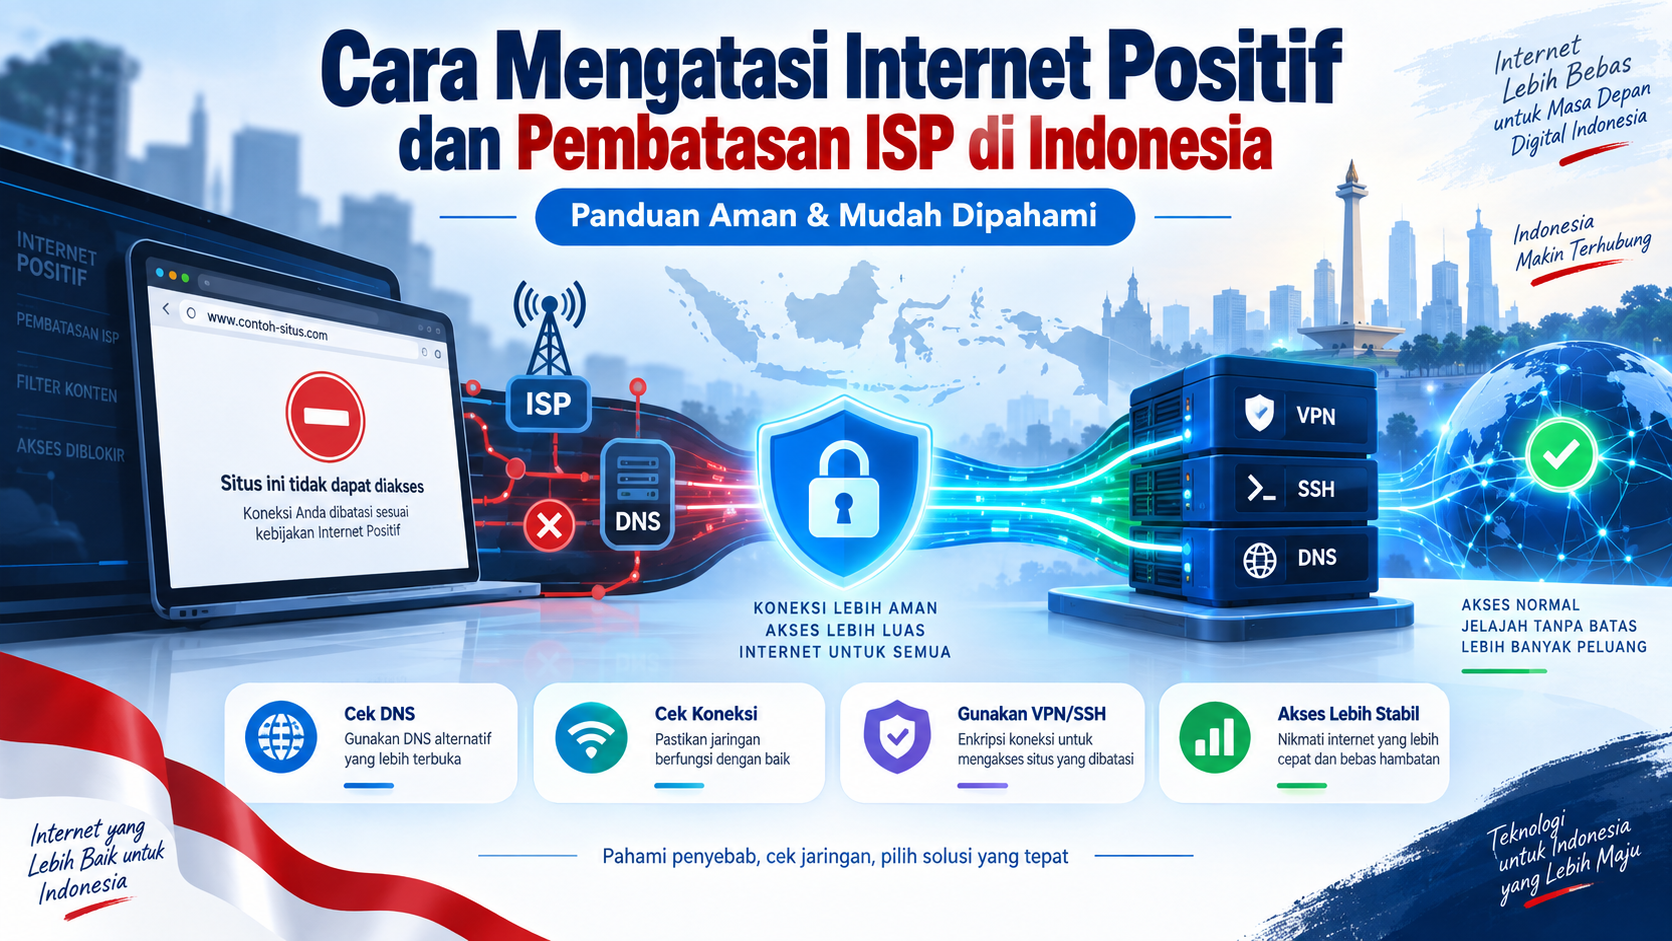
Akses ke sebuah website atau layanan internet dapat terganggu karena berbagai faktor, seperti masalah DNS, pemblokiran alamat IP, firewall, gangguan routing, atau kebijakan jaringan dari penyedia layanan internet.
Di Indonesia, pemerintah juga dapat melakukan pemutusan akses terhadap konten atau layanan tertentu sesuai ketentuan yang berlaku. Karena itu, penting untuk membedakan antara gangguan teknis jaringan dengan pembatasan akses yang memang diterapkan oleh penyedia jaringan atau regulator.
Istilah Internet Positif banyak digunakan untuk menggambarkan mekanisme penyaringan atau pembatasan akses terhadap konten tertentu di Indonesia.
Pengelolaan ruang digital saat ini berada di bawah Kementerian Komunikasi dan Digital (Kemkomdigi). Pemutusan akses dapat diterapkan terhadap konten atau layanan tertentu berdasarkan ketentuan peraturan yang berlaku.
Pembatasan akses dapat dilakukan melalui berbagai mekanisme teknis sehingga cara sebuah website menjadi tidak dapat diakses tidak selalu sama pada setiap jaringan.
DNS berfungsi menerjemahkan nama domain seperti example.com menjadi alamat IP. Jika terjadi filtering atau masalah pada resolver DNS, sebuah domain dapat gagal diterjemahkan atau memberikan response yang berbeda.
Untuk kebutuhan troubleshooting, kamu dapat membandingkan hasil menggunakan DNS resolver lain seperti:
Mengganti DNS hanya membantu apabila sumber masalah memang berada pada proses resolusi DNS. Cara ini tidak menjamin sebuah layanan dapat diakses apabila pembatasan diterapkan pada lapisan jaringan lainnya.
Pada IP blocking, koneksi menuju alamat IP tertentu dibatasi secara langsung. Dalam kondisi seperti ini, mengganti DNS biasanya tidak berpengaruh karena perangkat tetap harus terhubung menuju IP tujuan yang sama.
Untuk troubleshooting jaringan yang sah, administrator dapat menggunakan VPN, SSH tunnel, atau jalur jaringan lain untuk menguji apakah masalah berasal dari routing atau jaringan tertentu.
Deep Packet Inspection atau DPI merupakan teknologi yang memungkinkan perangkat jaringan melakukan pemeriksaan lebih lanjut terhadap karakteristik traffic yang melewatinya.
DPI dapat digunakan untuk berbagai kebutuhan, seperti keamanan jaringan, pengelolaan bandwidth, deteksi ancaman, klasifikasi traffic, maupun penerapan kebijakan jaringan.
Koneksi dengan enkripsi modern seperti HTTPS, VPN, TLS, dan protokol tunneling lainnya dapat mengurangi informasi isi komunikasi yang dapat dibaca secara langsung di sepanjang jalur jaringan, meskipun metadata tertentu masih dapat terlihat.
Throttling adalah kondisi ketika bandwidth atau kecepatan koneksi dibatasi berdasarkan kebijakan tertentu.
Gejalanya dapat berupa:
Namun, koneksi lambat belum tentu disebabkan oleh throttling. Penyebabnya juga dapat berupa congestion, sinyal buruk, routing, WiFi, beban server, atau kapasitas jaringan.
Langkah paling sederhana adalah memastikan domain dapat diterjemahkan dengan benar.
Jika DNS bekerja dengan normal, periksa konektivitas menuju server.
SSH tunneling membuat jalur terenkripsi antara perangkat dan server SSH. Teknik ini biasanya digunakan untuk remote access, administrasi server, atau mengakses layanan internal melalui jaringan yang aman.
VPN membuat interface jaringan virtual sehingga traffic perangkat atau jaringan dapat diteruskan melalui server VPN.
Beberapa protokol yang umum digunakan adalah:
VPN banyak digunakan untuk remote access, koneksi antarjaringan, keamanan ketika menggunakan jaringan publik, serta akses ke sumber daya perusahaan.
Xray mendukung berbagai protokol dan metode transport, seperti VLESS, VMess, Trojan, Shadowsocks, TLS, REALITY, WebSocket, gRPC, dan XHTTP.
Teknologi tersebut dapat digunakan untuk membuat jalur proxy terenkripsi dengan konfigurasi yang disesuaikan dengan kebutuhan jaringan.
Performa dan kompatibilitas setiap konfigurasi berbeda-beda sehingga tidak ada satu kombinasi yang selalu paling baik untuk semua jaringan.
Untuk koneksi VPN atau tunneling di Android:
Contoh aplikasi yang dapat digunakan antara lain WireGuard, OpenVPN Connect, HTTP Injector, HTTP Custom, atau client Xray yang kompatibel.
Untuk Windows, pilih aplikasi berdasarkan protokol yang digunakan.
Jika aplikasi hanya menyediakan local proxy, browser atau aplikasi lain mungkin perlu diarahkan ke alamat proxy lokal seperti 127.0.0.1.
VPN juga dapat dikonfigurasi langsung pada router sehingga perangkat di jaringan lokal tidak perlu menjalankan client secara individual.
Router atau firmware seperti OpenWrt dapat mendukung protokol tertentu seperti WireGuard dan OpenVPN.
Sebelum mengubah konfigurasi jaringan, lakukan pengecekan secara bertahap:
Cara ini membantu menentukan apakah masalah berada pada perangkat, DNS, ISP, routing, firewall, atau server tujuan.
VPN, SSH tunneling, proxy, dan teknologi serupa merupakan alat jaringan yang memiliki banyak penggunaan yang sah, mulai dari keamanan koneksi, remote access, administrasi server, hingga menghubungkan jaringan perusahaan.
Penggunaannya tetap harus mengikuti ketentuan layanan, kebijakan jaringan, dan peraturan yang berlaku. Jika sebuah situs mengalami pemblokiran yang diduga keliru, gunakan mekanisme pengaduan atau normalisasi resmi yang tersedia.
Gangguan akses internet dapat terjadi pada berbagai lapisan, mulai dari DNS, alamat IP, routing, firewall, hingga layanan server itu sendiri. Karena itu, solusi sebaiknya dipilih setelah mengetahui sumber masalahnya.
Untuk masalah DNS, lakukan pemeriksaan resolver terlebih dahulu. Untuk masalah konektivitas, periksa IP, port, dan routing. Sementara itu, VPN dan SSH tunneling dapat digunakan untuk kebutuhan koneksi terenkripsi, remote access, dan pengujian jaringan yang sah.
SSH tunneling is a way to pass traffic through an encrypted SSH connection. In practice, users often rely on it to protect traffic between their device and a remote server, or to adapt how a connection moves through a network that applies filtering, proxying, or protocol restrictions.
OpenVPN is a VPN protocol that creates an encrypted tunnel between a client and a server. It is commonly used because it is flexible, widely supported, and can be configured for many different routing and authentication needs.
WireGuard is a lighter VPN protocol known for simpler configuration and strong performance. Many users prefer it when they want a cleaner setup with modern cryptography and lower overhead.
Different protocols use different fields. SSH pages may focus on ports and proxy values, while Xray-based pages often need host, path, TLS, and network type. A useful server page should explain those differences instead of showing the same generic content for every protocol.