Apa Itu WireGuard? Panduan Protokol VPN Generasi Baru
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
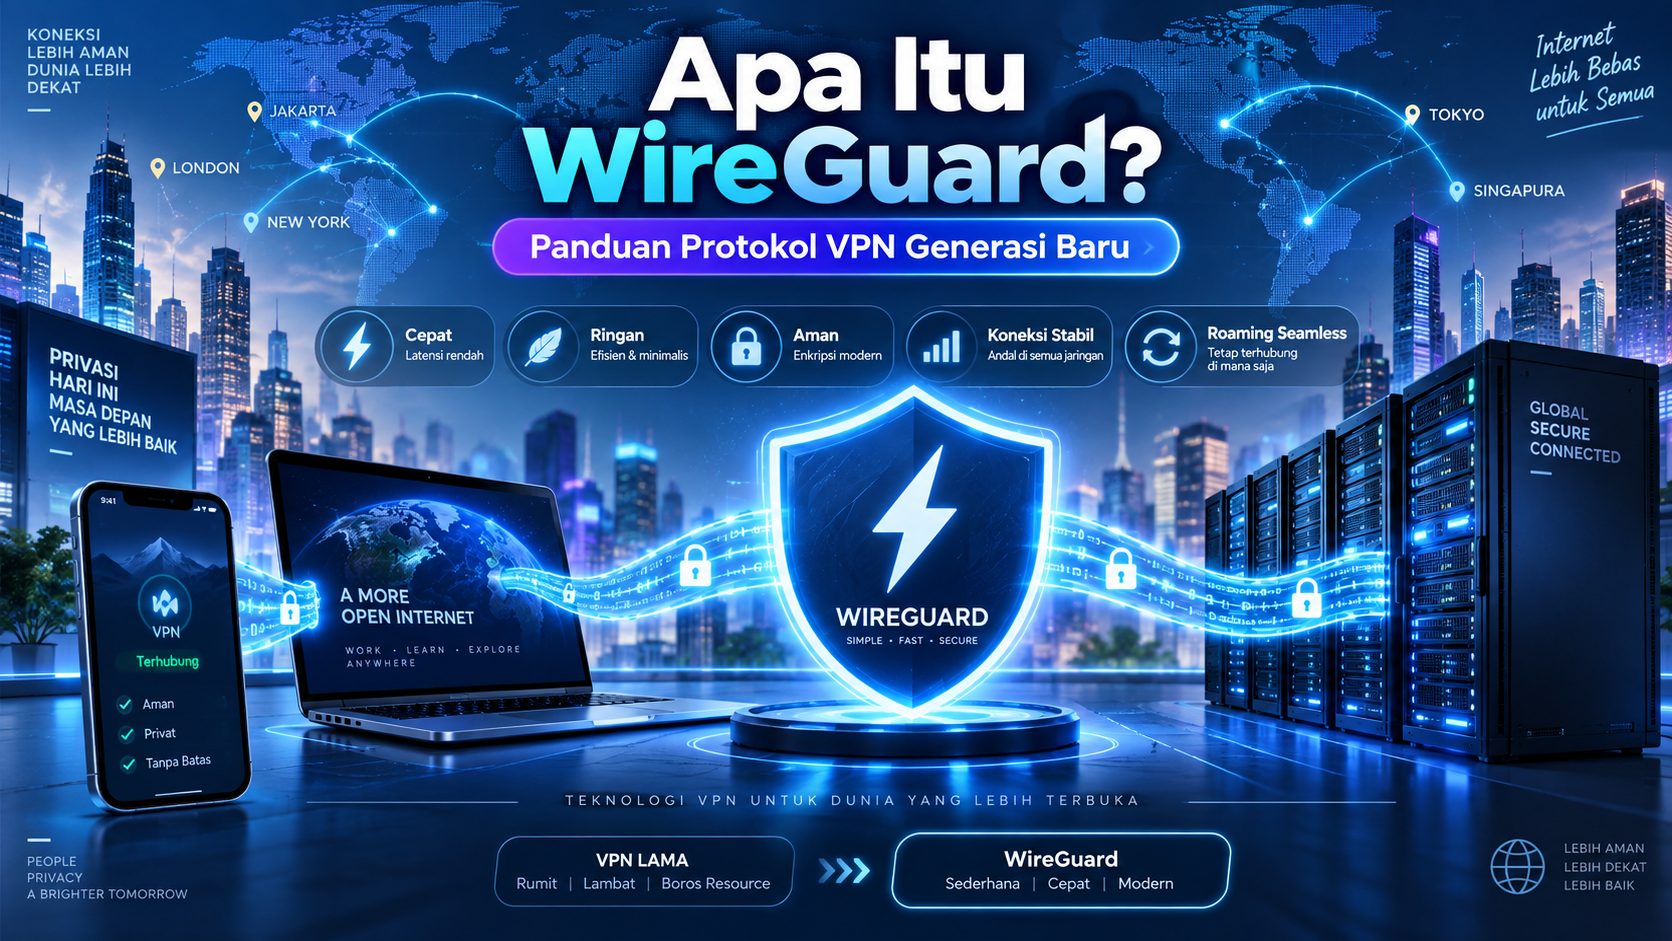
WireGuard adalah protokol VPN modern yang dikembangkan oleh Jason A. Donenfeld. Protokol ini dirancang dengan fokus pada kesederhanaan, performa, dan penggunaan kriptografi modern.
Dibandingkan beberapa protokol VPN yang lebih lama, WireGuard memiliki desain yang relatif sederhana dan konfigurasi yang lebih ringkas. WireGuard kini tersedia di berbagai platform seperti Linux, Windows, Android, iOS, dan macOS.
Salah satu karakteristik utama WireGuard adalah desainnya yang minimalis. Basis kode implementasi intinya relatif kecil dibandingkan beberapa solusi VPN yang memiliki banyak komponen dan pilihan konfigurasi.
Pendekatan ini memberikan beberapa keuntungan:
WireGuard bekerja pada layer jaringan atau Layer 3. Setiap peer memiliki pasangan kunci kriptografi yang digunakan untuk mengenali dan mengamankan komunikasi.
Secara sederhana, prosesnya bekerja seperti berikut:
WireGuard menggunakan konsep yang dikenal sebagai Cryptokey Routing. Dalam konsep ini, public key sebuah peer dikaitkan dengan alamat IP yang diizinkan melalui parameter AllowedIPs.
Karena itu, AllowedIPs memiliki dua fungsi penting:
Pendekatan ini membuat routing dan identitas kriptografi saling terhubung dalam konfigurasi WireGuard.
WireGuard menggunakan seperangkat algoritma kriptografi modern yang telah ditentukan oleh protokol.
WireGuard tidak menyediakan pilihan bebas untuk mengganti cipher seperti pada beberapa protokol VPN lainnya. Algoritma yang digunakan telah ditentukan sebagai bagian dari desain protokol.
WireGuard dirancang dengan overhead protokol yang relatif kecil sehingga dapat memberikan performa yang baik pada banyak kondisi jaringan.
Kecepatan sebenarnya tetap dipengaruhi oleh beberapa faktor seperti:
Karena itu, tidak ada persentase peningkatan kecepatan yang selalu berlaku untuk semua perangkat dan jaringan.
WireGuard memiliki proses handshake yang relatif sederhana sehingga koneksi dapat dibangun kembali dengan cepat setelah terjadi perubahan jaringan atau gangguan sementara.
Hal ini berguna pada kondisi seperti:
Desain WireGuard yang sederhana membuatnya cocok digunakan pada smartphone, tablet, dan laptop.
Efisiensi penggunaan resource dapat membantu mengurangi beban pemrosesan, meskipun konsumsi baterai sebenarnya tetap bergantung pada sistem operasi, kualitas jaringan, aplikasi, dan seberapa banyak traffic yang melewati tunnel.
WireGuard dapat memperbarui endpoint peer ketika menerima paket yang valid dari alamat jaringan yang baru.
Fitur ini membuat WireGuard cocok untuk perangkat yang sering berpindah jaringan, misalnya dari WiFi ke data seluler, tanpa harus mengubah konfigurasi peer secara manual.
Konfigurasi WireGuard relatif ringkas. Umumnya hanya diperlukan informasi mengenai interface lokal, pasangan kunci, peer, endpoint, dan jaringan yang akan diarahkan melalui tunnel.
Berikut contoh konfigurasi sederhana pada sisi client:
[Interface]
PrivateKey = PRIVATE_KEY_CLIENT
Address = 10.0.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = PUBLIC_KEY_SERVER
Endpoint = server.example.com:51820
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 25
Jangan membagikan PrivateKey kepada pihak lain karena key tersebut digunakan sebagai identitas rahasia perangkat.
WireGuard dapat dikonfigurasi sebagai full tunnel maupun split tunnel.
Jika konfigurasi menggunakan:
AllowedIPs = 0.0.0.0/0maka seluruh traffic IPv4 yang sesuai akan diarahkan melalui peer WireGuard.
Untuk IPv6, konfigurasi dapat mencakup:
AllowedIPs = 0.0.0.0/0, ::/0Jika hanya jaringan tertentu yang ingin dilewatkan melalui WireGuard, masukkan subnet tersebut pada AllowedIPs.
Contoh:
AllowedIPs = 10.77.0.0/24Dengan konfigurasi tersebut, hanya traffic menuju jaringan 10.77.0.0/24 yang diarahkan melalui tunnel.
WireGuard menggunakan UDP dan tidak selalu mengirim traffic ketika koneksi sedang idle. Pada perangkat yang berada di belakang NAT atau CGNAT, mapping koneksi dapat hilang setelah beberapa waktu.
Parameter berikut dapat digunakan pada kondisi tersebut:
PersistentKeepalive = 25Nilai tersebut berarti peer akan mengirim paket keep-alive setiap 25 detik.
PersistentKeepalive tidak selalu diperlukan. Biasanya parameter ini digunakan pada peer yang berada di belakang NAT dan perlu tetap dapat menerima traffic dari peer lainnya.
WireGuard tidak hanya digunakan sebagai VPN untuk meneruskan traffic internet. Salah satu penggunaan yang umum adalah mengakses jaringan private dari luar.
Contohnya:
WireGuard juga dapat digunakan untuk menghubungkan dua jaringan yang berbeda.
Sebagai contoh:
Kantor A
192.168.10.0/24
       |
   WireGuard
       |
   Internet
       |
   WireGuard
       |
Kantor B
192.168.20.0/24
Dengan routing yang benar, perangkat di kedua jaringan dapat saling berkomunikasi melalui tunnel terenkripsi.
WireGuard cocok dipertimbangkan ketika membutuhkan:
WireGuard tidak selalu cocok untuk semua kondisi.
WireGuard adalah protokol VPN modern dengan desain sederhana, konfigurasi ringkas, dan performa yang baik. Protokol ini menggunakan public key dan private key untuk autentikasi peer serta menyediakan koneksi terenkripsi melalui UDP.
WireGuard sangat cocok untuk berbagai kebutuhan seperti remote access, koneksi site-to-site, perangkat mobile, dan VPN pribadi. Namun, pemilihan protokol tetap sebaiknya disesuaikan dengan kondisi jaringan, kompatibilitas perangkat, dan kebutuhan infrastruktur.
SSH tunneling is a way to pass traffic through an encrypted SSH connection. In practice, users often rely on it to protect traffic between their device and a remote server, or to adapt how a connection moves through a network that applies filtering, proxying, or protocol restrictions.
OpenVPN is a VPN protocol that creates an encrypted tunnel between a client and a server. It is commonly used because it is flexible, widely supported, and can be configured for many different routing and authentication needs.
WireGuard is a lighter VPN protocol known for simpler configuration and strong performance. Many users prefer it when they want a cleaner setup with modern cryptography and lower overhead.
Different protocols use different fields. SSH pages may focus on ports and proxy values, while Xray-based pages often need host, path, TLS, and network type. A useful server page should explain those differences instead of showing the same generic content for every protocol.