Apa Itu VMess, VLESS, Trojan, dan Shadowsocks? Panduan Protokol Xray
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
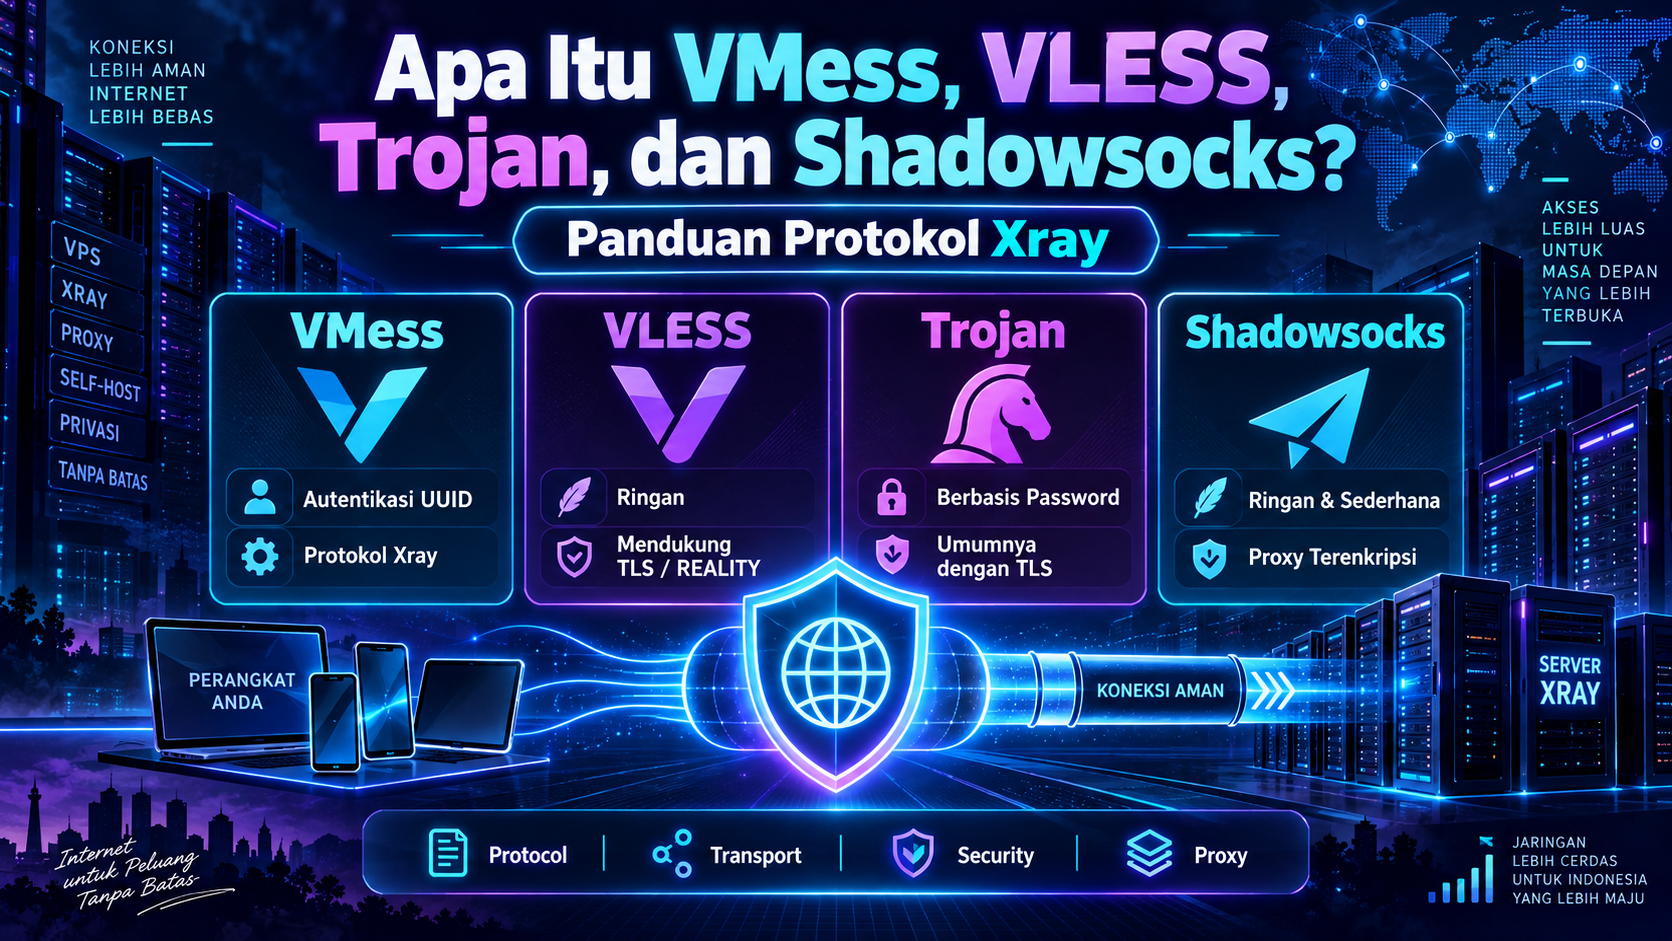
Xray adalah platform proxy dan tunneling yang mendukung berbagai protokol, transport, dan metode keamanan. Beberapa protokol yang umum digunakan antara lain VMess, VLESS, Trojan, dan Shadowsocks.
Setiap protokol memiliki karakteristik yang berbeda. Selain memilih protokol, pengguna juga perlu memperhatikan jenis transport seperti RAW, WebSocket, gRPC, atau XHTTP serta keamanan transport seperti TLS dan REALITY.
VMess merupakan protokol yang dikembangkan dalam ekosistem V2Ray dan juga didukung oleh Xray. VMess menggunakan UUID sebagai identitas pengguna dan memiliki mekanisme enkripsi pada protokolnya.
VMess dapat dikombinasikan dengan berbagai metode transport sesuai konfigurasi server dan client.
Kelebihan:
Kekurangan:
VLESS merupakan protokol stateless dan ringan yang menggunakan UUID sebagai metode autentikasi. Berbeda dengan VMess, VLESS tidak menyediakan enkripsi bawaan pada layer protokol.
Untuk koneksi melalui jaringan publik, VLESS biasanya dikombinasikan dengan metode keamanan transport seperti TLS atau REALITY.
Kelebihan:
Kekurangan:
Trojan merupakan protokol proxy yang menggunakan autentikasi berbasis password dan umumnya dijalankan bersama TLS untuk mengamankan koneksi.
Pada Xray, Trojan dapat dikombinasikan dengan berbagai transport yang tersedia sesuai kebutuhan konfigurasi server.
Kelebihan:
Kekurangan:
Shadowsocks adalah protokol proxy terenkripsi yang dikenal karena implementasinya yang relatif sederhana dan ringan.
Protokol ini memiliki banyak implementasi client dan dapat digunakan pada berbagai sistem operasi.
Kelebihan:
Kekurangan:
| Aspek | VMess | VLESS | Trojan | Shadowsocks |
|---|---|---|---|---|
| Autentikasi | UUID | UUID | Password | Password / Secret |
| Enkripsi Protokol | Ada | Tidak | Mengandalkan Transport Security | Ada |
| Overhead | Relatif Lebih Tinggi | Rendah | Rendah - Sedang | Rendah |
| TLS | Opsional | Dapat Digunakan | Umumnya Digunakan | Opsional |
| REALITY | Tergantung Konfigurasi | Didukung | Tergantung Konfigurasi | Terbatas |
| Kompleksitas | Sedang | Sedang | Sedang | Relatif Mudah |
| Penggunaan Umum | Konfigurasi V2Ray/Xray | Konfigurasi Xray Modern | Proxy dengan TLS | Proxy Sederhana |
Dalam konfigurasi Xray, protocol, transport, dan transport security merupakan bagian yang berbeda.
Karena berada pada lapisan yang berbeda, beberapa kombinasi protocol, transport, dan security dapat digunakan bersama selama didukung oleh Xray dan client yang digunakan.
RAW merupakan transport dasar dengan overhead relatif kecil. Transport ini cocok ketika tidak membutuhkan enkapsulasi tambahan seperti WebSocket atau gRPC.
WebSocket membawa koneksi melalui protokol WebSocket. Transport ini banyak digunakan bersama web server atau reverse proxy yang mendukung WebSocket.
gRPC menggunakan HTTP/2 sebagai dasar komunikasi. Transport ini dapat digunakan bersama reverse proxy yang mendukung HTTP/2 dan gRPC.
XHTTP merupakan salah satu transport yang tersedia pada Xray versi modern. Transport ini menyediakan metode komunikasi berbasis HTTP dengan sejumlah mode dan konfigurasi yang dapat disesuaikan dengan kebutuhan.
TLS memberikan enkripsi pada layer transport. Pada konfigurasi server sendiri, penggunaan TLS biasanya melibatkan domain dan sertifikat TLS yang valid.
TLS dapat digunakan bersama berbagai transport seperti RAW, WebSocket, gRPC, XHTTP, dan beberapa transport lain yang didukung Xray.
REALITY merupakan metode transport security yang tersedia pada Xray. Berbeda dengan konfigurasi TLS server biasa, REALITY memiliki mekanisme konfigurasi sendiri dan tidak menggunakan skema sertifikat server dengan cara yang sama seperti TLS standar.
REALITY hanya dapat dikombinasikan dengan transport tertentu yang didukung oleh Xray, seperti RAW, XHTTP, dan gRPC.
Saat menggunakan Xray, beberapa parameter berikut sering ditemukan:
Protocol dan transport dapat dikombinasikan sesuai dukungan server dan client. Beberapa contoh konfigurasi yang umum ditemui antara lain:
Pemilihan protokol sebaiknya disesuaikan dengan kebutuhan, dukungan client, konfigurasi server, dan kondisi jaringan.
VMess, VLESS, Trojan, dan Shadowsocks memiliki desain dan karakteristik yang berbeda. VMess memiliki mekanisme enkripsi bawaan dan kompatibilitas yang luas, sedangkan VLESS menawarkan protokol yang lebih ringan serta fleksibel untuk dikombinasikan dengan teknologi Xray modern.
Trojan menggunakan autentikasi berbasis password dan umumnya dipadukan dengan TLS, sementara Shadowsocks tetap menjadi pilihan sederhana untuk kebutuhan proxy yang ringan.
Selain memilih protokol, penting untuk memahami bahwa transport dan transport security merupakan komponen terpisah. Kombinasi yang tepat harus disesuaikan dengan kebutuhan, dukungan client, dan konfigurasi server yang digunakan.
SSH tunneling is a way to pass traffic through an encrypted SSH connection. In practice, users often rely on it to protect traffic between their device and a remote server, or to adapt how a connection moves through a network that applies filtering, proxying, or protocol restrictions.
OpenVPN is a VPN protocol that creates an encrypted tunnel between a client and a server. It is commonly used because it is flexible, widely supported, and can be configured for many different routing and authentication needs.
WireGuard is a lighter VPN protocol known for simpler configuration and strong performance. Many users prefer it when they want a cleaner setup with modern cryptography and lower overhead.
Different protocols use different fields. SSH pages may focus on ports and proxy values, while Xray-based pages often need host, path, TLS, and network type. A useful server page should explain those differences instead of showing the same generic content for every protocol.