Apa Itu VLESS REALITY dan Cara Kerjanya?
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
Dipublikasikan 23 September 2026 · Diperbarui 23 September 2026
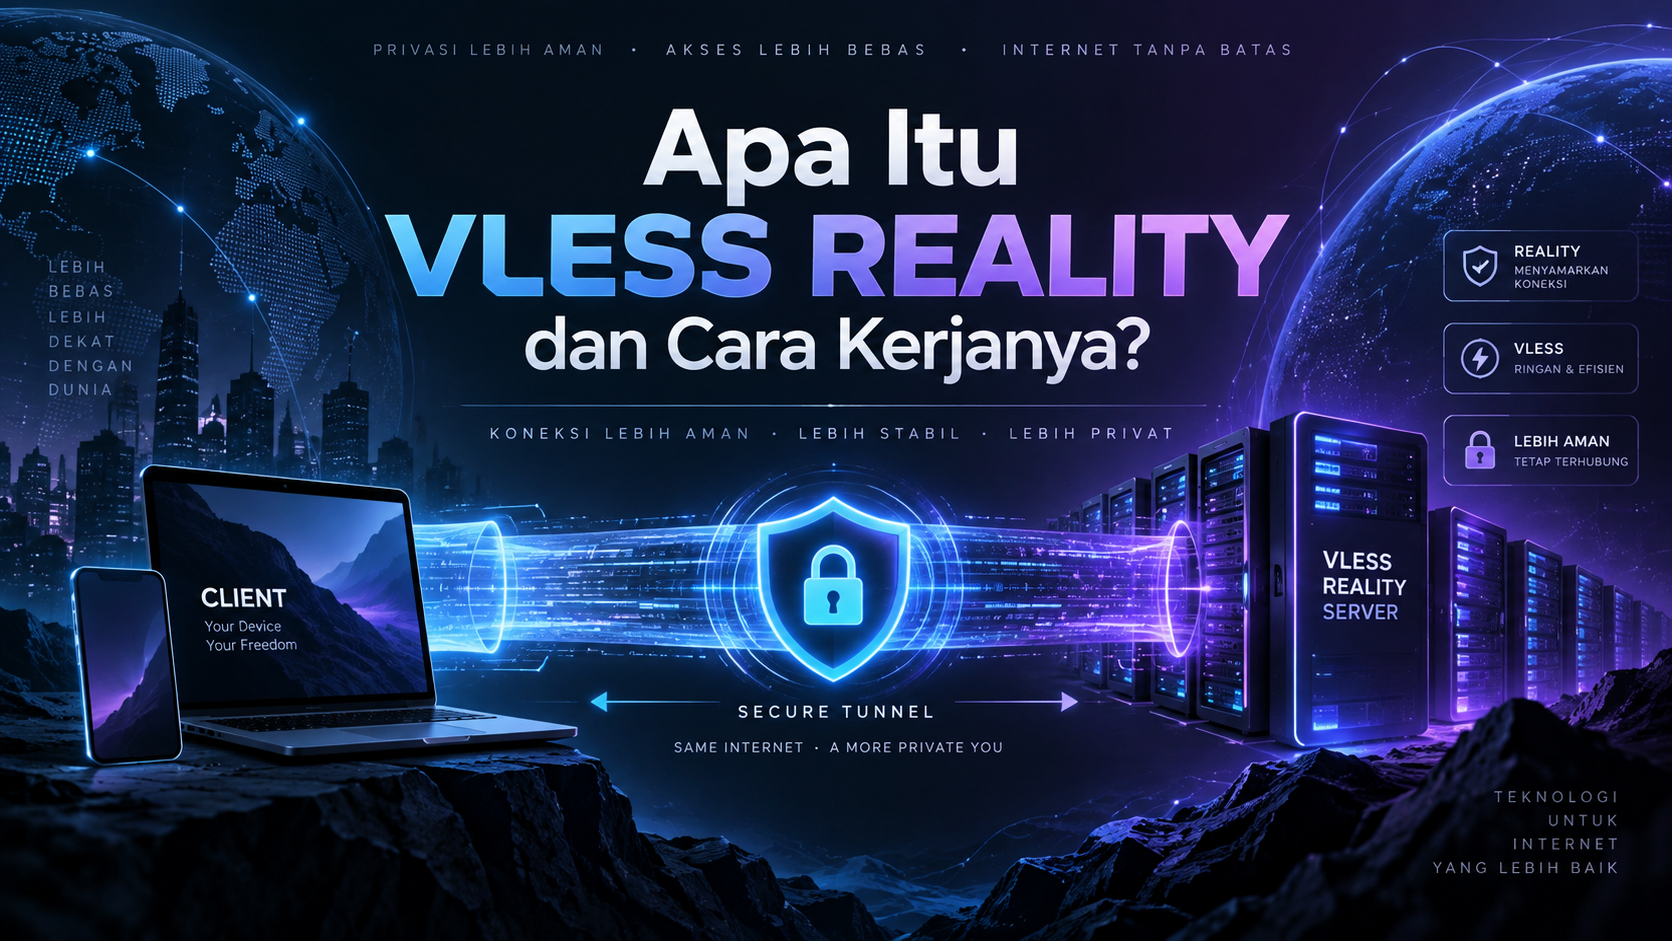
VLESS REALITY adalah kombinasi protokol VLESS dengan metode keamanan transport REALITY pada Xray. Kombinasi ini banyak digunakan karena memiliki desain yang ringan, tidak memerlukan sertifikat TLS server seperti konfigurasi TLS biasa, dan dapat digunakan bersama fitur XTLS Vision.
Untuk memahaminya dengan mudah, VLESS dan REALITY sebaiknya dianggap sebagai dua komponen yang berbeda:
VLESS adalah protokol ringan dan stateless yang dikembangkan dalam ekosistem Xray. Protokol ini menggunakan UUID sebagai identitas pengguna.
Berbeda dengan VMess, VLESS tidak bergantung pada sinkronisasi waktu antara client dan server.
Pada konfigurasi klasik, VLESS juga tidak memiliki enkripsi payload bawaan secara default. Karena itu, untuk koneksi melalui jaringan publik biasanya digunakan bersama lapisan keamanan seperti TLS atau REALITY.
Karakteristik VLESS:
REALITY adalah salah satu metode transport security yang tersedia pada Xray.
Fungsinya berada pada lapisan yang berbeda dari VLESS. Jika VLESS menentukan protokol komunikasi dan autentikasi pengguna, REALITY menangani keamanan koneksi transport antara client dengan server.
REALITY menggunakan pasangan kunci kriptografi yang dibuat pada server. Client kemudian menggunakan public key server beserta parameter lain untuk melakukan koneksi.
Tidak seperti konfigurasi TLS server tradisional, REALITY tidak mengharuskan administrator memasang sertifikat TLS publik pada server dengan cara yang sama seperti konfigurasi HTTPS biasa.
Istilah VLESS REALITY sebenarnya merupakan gabungan dari beberapa komponen konfigurasi Xray.
Secara sederhana:
VLESS
   +
Transport
   +
REALITY
   =
Koneksi Xray
Contohnya:
VLESS + RAW + REALITYDalam konfigurasi tersebut:
Secara sederhana, proses koneksi VLESS REALITY berlangsung melalui beberapa tahap.
Saat mendapatkan atau membuat konfigurasi VLESS REALITY, kamu biasanya akan menemukan beberapa parameter berikut.
Address adalah alamat IP atau hostname server Xray.
Contoh:
server.example.comatau:
203.0.113.10Port menentukan layanan tempat client melakukan koneksi ke server.
Contoh:
443Port 443 umum digunakan, tetapi administrator server dapat menggunakan port lain sesuai konfigurasi.
UUID merupakan identitas pengguna pada VLESS.
Contoh format:
550e8400-e29b-41d4-a716-446655440000UUID sebaiknya tidak dibagikan secara sembarangan karena digunakan sebagai credential untuk mengakses server.
REALITY menggunakan pasangan public key dan private key.
Client tidak membutuhkan private key server.
Parameter Server Name atau SNI digunakan selama proses handshake REALITY.
Nilainya harus sesuai dengan konfigurasi yang diizinkan oleh server.
Short ID merupakan salah satu parameter REALITY yang membantu server mengenali koneksi client yang valid.
Nilai Short ID harus sesuai dengan konfigurasi yang telah dibuat pada server.
Beberapa client menyediakan parameter Fingerprint untuk menentukan profil TLS ClientHello yang digunakan.
Contoh nilai yang sering ditemui:
chromePilihan yang tersedia bergantung pada client dan versi Xray yang digunakan.
Pada konfigurasi VLESS tertentu, parameter flow dapat digunakan bersama XTLS Vision.
Contoh:
xtls-rprx-visionFlow harus sesuai dengan konfigurasi server dan kemampuan client.
XTLS Vision adalah mekanisme yang tersedia pada Xray untuk mengoptimalkan pemrosesan traffic tertentu.
Pada konfigurasi yang mendukungnya, VLESS dapat menggunakan:
flow = xtls-rprx-visionXTLS Vision paling umum ditemukan pada kombinasi VLESS dengan transport berbasis TCP dan TLS atau REALITY.
Dukungan sebenarnya bergantung pada transport, sistem operasi, dan versi Xray yang digunakan.
Sebuah konfigurasi VLESS REALITY biasanya memiliki informasi seperti berikut:
Protocol    : VLESS
Address     : server.example.com
Port        : 443
UUID        : UUID-PENGGUNA
Transport   : RAW
Security    : REALITY
SNI         : example.com
Public Key  : PUBLIC-KEY-SERVER
Short ID    : SHORT-ID
Fingerprint : chrome
Flow        : xtls-rprx-vision
Nama parameter dapat sedikit berbeda tergantung aplikasi yang digunakan.
| Aspek | VLESS + TLS | VLESS + REALITY |
|---|---|---|
| Protocol | VLESS | VLESS |
| Transport Security | TLS | REALITY |
| UUID | Ya | Ya |
| Sertifikat TLS Server | Umumnya diperlukan | Tidak menggunakan skema sertifikat server biasa |
| Public Key REALITY | Tidak | Ya |
| Short ID | Tidak | Ya |
| Server Name / SNI | Umumnya digunakan | Digunakan |
| XTLS Vision | Dapat Didukung | Dapat Didukung |
REALITY tidak membutuhkan domain dan sertifikat publik milik server dengan cara yang sama seperti konfigurasi TLS biasa.
Namun, konfigurasi REALITY tetap menggunakan konsep seperti target dan serverName pada proses handshake. Nilai tersebut harus dikonfigurasi dengan benar pada server dan client.
Karena itu, pernyataan bahwa REALITY sama sekali tidak menggunakan informasi domain juga kurang tepat.
Administrator tidak perlu memasang sertifikat TLS publik pada server REALITY seperti ketika menggunakan konfigurasi VLESS + TLS biasa.
REALITY menggunakan mekanisme keamanan dan pasangan kunci sendiri yang dikonfigurasi melalui Xray.
Xray memisahkan protocol, transport, dan transport security. REALITY dapat dikombinasikan dengan transport tertentu yang mendukungnya.
Beberapa transport Xray modern meliputi:
Tidak semua transport dapat dikombinasikan dengan REALITY. Pastikan kombinasi yang digunakan memang didukung oleh versi Xray pada server dan client.
Salah satu konfigurasi yang umum ditemukan adalah:
VLESS + RAW + REALITYRAW merupakan transport dasar Xray dengan overhead relatif kecil karena tidak menggunakan enkapsulasi tambahan seperti WebSocket.
Pada konfigurasi tertentu, kombinasi ini juga dapat menggunakan:
xtls-rprx-visionXray versi modern juga menyediakan transport XHTTP.
Contoh kombinasi:
VLESS + XHTTP + REALITYXHTTP menyediakan mekanisme transport berbasis HTTP dengan beberapa mode operasi. Dukungan fitur dan parameter XHTTP terus berkembang sehingga server dan client sebaiknya menggunakan versi yang kompatibel.
Dukungan bergantung pada versi aplikasi dan core yang digunakan. Beberapa client yang umum digunakan antara lain:
Jika public key client tidak sesuai dengan private key REALITY pada server, handshake tidak akan berhasil.
UUID client harus terdaftar pada konfigurasi VLESS server.
Server Name atau SNI harus termasuk nilai yang diterima oleh konfigurasi REALITY server.
Short ID client harus cocok dengan salah satu nilai yang diizinkan oleh server.
Jika server menggunakan xtls-rprx-vision, client juga harus dikonfigurasi sesuai kebutuhan server.
REALITY dan fitur Xray lainnya terus berkembang. Client dengan core lama mungkin tidak mendukung parameter atau metode transport yang digunakan server.
Tidak selalu. Performa VLESS REALITY bergantung pada banyak faktor seperti:
Konfigurasi yang sederhana dapat mengurangi overhead, tetapi tidak menjamin koneksi akan lebih cepat dibandingkan semua protokol lainnya.
VLESS REALITY dapat dipertimbangkan untuk pengguna yang:
VLESS REALITY merupakan kombinasi protokol VLESS dengan transport security REALITY pada Xray. VLESS menangani komunikasi dan autentikasi pengguna menggunakan UUID, sedangkan REALITY menyediakan lapisan keamanan untuk koneksi antara client dan server.
Salah satu konfigurasi yang umum adalah VLESS + RAW + REALITY + XTLS Vision, tetapi Xray juga menyediakan transport lain yang dapat digunakan sesuai kebutuhan dan kompatibilitas.
Untuk mendapatkan koneksi yang stabil, pastikan parameter seperti address, port, UUID, public key, serverName, Short ID, transport, dan flow sudah sesuai antara client dan server.
SSH tunneling is a way to pass traffic through an encrypted SSH connection. In practice, users often rely on it to protect traffic between their device and a remote server, or to adapt how a connection moves through a network that applies filtering, proxying, or protocol restrictions.
OpenVPN is a VPN protocol that creates an encrypted tunnel between a client and a server. It is commonly used because it is flexible, widely supported, and can be configured for many different routing and authentication needs.
WireGuard is a lighter VPN protocol known for simpler configuration and strong performance. Many users prefer it when they want a cleaner setup with modern cryptography and lower overhead.
Different protocols use different fields. SSH pages may focus on ports and proxy values, while Xray-based pages often need host, path, TLS, and network type. A useful server page should explain those differences instead of showing the same generic content for every protocol.